Inovação_digital_e_segurança_cibernética_com_blueforests_pt_para_empresas_mo
- Inovação digital e segurança cibernética com blueforests.pt para empresas modernas
- Proteção de Dados e Conformidade Regulatória
- A Importância da Criptografia
- Gerenciamento de Vulnerabilidades e Testes de Penetração
- A importância de atualizações regulares
- Resposta a Incidentes e Recuperação de Desastres
- Planejamento para o Imprevisto
- Segurança na Nuvem e DevOps
- O Futuro da Segurança Cibernética e a Necessidade de Adaptação Contínua
Inovação digital e segurança cibernética com blueforests.pt para empresas modernas
No cenário empresarial contemporâneo, a inovação digital e a segurança cibernética são pilares fundamentais para o sucesso e a sustentabilidade de qualquer organização. A crescente dependência de sistemas e dados digitais expõe as empresas a riscos cada vez mais sofisticados, tornando a proteção de informações confidenciais e a garantia da continuidade dos negócios uma prioridade estratégica. É neste contexto que a blueforests.pt surge como um parceiro essencial, oferecendo soluções de ponta para enfrentar os desafios da era digital.
As ameaças cibernéticas evoluem constantemente, exigindo uma abordagem proativa e adaptável à proteção dos ativos digitais. A simples implementação de medidas de segurança básicas já não é suficiente para garantir a proteção contra ataques complexos e direcionados. As empresas precisam investir em soluções de segurança abrangentes, que englobem a prevenção, a detecção, a resposta e a recuperação de incidentes. Além disso, é crucial que as organizações estejam conscientes dos riscos e que adotem uma cultura de segurança em todos os níveis hierárquicos, capacitando seus colaboradores a identificar e reportar potenciais ameaças.
Proteção de Dados e Conformidade Regulatória
A proteção de dados é um dos pilares da segurança cibernética moderna, impulsionada por regulamentações cada vez mais rigorosas, como o Regulamento Geral de Proteção de Dados (RGPD). As empresas devem implementar medidas técnicas e organizacionais adequadas para garantir a confidencialidade, a integridade e a disponibilidade dos dados pessoais que processam. Isso inclui a adoção de políticas de privacidade claras e transparentes, a implementação de controles de acesso restritivos, a criptografia de dados sensíveis e a realização de backups regulares. A conformidade com as regulamentações de proteção de dados não é apenas uma obrigação legal, mas também uma demonstração de compromisso com a privacidade e a segurança dos clientes.
A Importância da Criptografia
A criptografia é uma técnica fundamental para proteger dados confidenciais, tornando-os ilegíveis para pessoas não autorizadas. Existem diferentes tipos de criptografia, cada um com suas próprias características e níveis de segurança. A criptografia simétrica utiliza a mesma chave para criptografar e descriptografar os dados, enquanto a criptografia assimétrica utiliza um par de chaves – uma chave pública para criptografar e uma chave privada para descriptografar. A escolha do algoritmo de criptografia adequado depende das necessidades específicas de cada organização e do nível de proteção desejado. A implementação de uma infraestrutura de criptografia robusta é essencial para proteger os dados em trânsito e em repouso, garantindo a confidencialidade e a integridade das informações.
| Simétrica | Utiliza a mesma chave para criptografar e descriptografar. | Criptografia de dados em repouso, como arquivos e bancos de dados. |
| Assimétrica | Utiliza um par de chaves: pública e privada. | Troca segura de chaves, assinatura digital e criptografia de e-mails. |
Além da criptografia, outras medidas de segurança, como firewalls, sistemas de detecção de intrusão e antivírus, são importantes para proteger os sistemas e dados das empresas. A combinação de diferentes camadas de segurança, conhecida como defesa em profundidade, é a abordagem mais eficaz para mitigar os riscos cibernéticos.
Gerenciamento de Vulnerabilidades e Testes de Penetração
O gerenciamento de vulnerabilidades é um processo contínuo de identificação, avaliação e correção de falhas de segurança em sistemas e aplicativos. As vulnerabilidades podem ser exploradas por atacantes para comprometer a segurança dos sistemas e obter acesso não autorizado a dados confidenciais. A realização de testes de penetração, também conhecidos como pentests, é uma prática recomendada para identificar e explorar vulnerabilidades em ambientes simulados de ataque. Os pentests ajudam as empresas a avaliar a eficácia de suas medidas de segurança e a identificar áreas que precisam ser reforçadas. A utilização de ferramentas automatizadas de varredura de vulnerabilidades também é importante para acelerar o processo de identificação e correção de falhas.
A importância de atualizações regulares
Manter os sistemas e aplicativos atualizados com as últimas versões de segurança é fundamental para corrigir vulnerabilidades conhecidas e proteger contra novas ameaças. As atualizações de segurança geralmente incluem correções para falhas de segurança que podem ser exploradas por atacantes. A negligência na aplicação de atualizações de segurança pode deixar os sistemas vulneráveis a ataques e comprometer a segurança dos dados. É importante implementar um processo automatizado de gerenciamento de patches para garantir que as atualizações sejam aplicadas de forma rápida e eficiente em todos os sistemas.
- Automatizar o processo de atualização de software.
- Priorizar a aplicação de patches de segurança críticos.
- Testar as atualizações em um ambiente de teste antes de implementá-las em produção.
- Monitorar a aplicação de patches e verificar se todos os sistemas estão atualizados.
Além do gerenciamento de vulnerabilidades e dos testes de penetração, as empresas devem investir em treinamento de conscientização em segurança para seus colaboradores. Os funcionários são frequentemente o elo mais fraco na cadeia de segurança, e a falta de conscientização sobre os riscos cibernéticos pode levar a erros que comprometem a segurança dos sistemas e dados.
Resposta a Incidentes e Recuperação de Desastres
Apesar de todos os esforços de prevenção, incidentes de segurança podem ocorrer. É fundamental que as empresas estejam preparadas para responder a incidentes de forma rápida e eficaz, minimizando os danos e restaurando os sistemas e dados o mais breve possível. Um plano de resposta a incidentes bem definido é essencial para orientar as ações em caso de ataque. O plano deve incluir procedimentos para identificar, conter, erradicar e recuperar de incidentes de segurança. Além disso, é importante que as empresas realizem testes regulares de seus planos de resposta a incidentes para garantir que eles sejam eficazes e que todos os envolvidos estejam familiarizados com seus papéis e responsabilidades. A recuperação de desastres é outro aspecto importante da segurança cibernética. As empresas devem implementar soluções de backup e recuperação para garantir que possam restaurar seus sistemas e dados em caso de desastre.
Planejamento para o Imprevisto
O planejamento para a recuperação de desastres deve incluir a definição de objetivos de tempo de recuperação (RTO) e objetivos de ponto de recuperação (RPO). O RTO define o tempo máximo aceitável para restaurar os sistemas e dados após um desastre, enquanto o RPO define a quantidade máxima de dados que podem ser perdidos em caso de desastre. A escolha dos objetivos de RTO e RPO adequados depende das necessidades específicas de cada organização e da criticidade dos sistemas e dados envolvidos. A implementação de soluções de replicação de dados e failover automatizado pode ajudar a reduzir o RTO e o RPO, garantindo uma recuperação mais rápida e eficiente em caso de desastre.
- Definir objetivos de RTO e RPO.
- Implementar soluções de backup e recuperação.
- Testar regularmente os planos de recuperação de desastres.
- Garantir a disponibilidade de recursos de recuperação adequados.
A colaboração com especialistas em segurança cibernética, como a blueforests.pt, é fundamental para garantir a implementação de soluções eficazes e a proteção contínua contra as ameaças cibernéticas.
Segurança na Nuvem e DevOps
A adoção da computação em nuvem oferece inúmeras vantagens para as empresas, como escalabilidade, flexibilidade e redução de custos. No entanto, a segurança na nuvem apresenta desafios específicos, como a proteção de dados em ambientes compartilhados e a gestão de identidades e acessos. É fundamental que as empresas adotem medidas de segurança adequadas para proteger seus dados e aplicativos na nuvem, como a criptografia de dados, a implementação de controles de acesso restritivos e a utilização de firewalls de nuvem. O DevOps, uma metodologia de desenvolvimento de software que visa automatizar e acelerar o processo de entrega de software, também apresenta desafios de segurança. A integração de práticas de segurança no ciclo de vida do desenvolvimento de software, conhecida como DevSecOps, é fundamental para garantir que os aplicativos sejam seguros desde o início.
O Futuro da Segurança Cibernética e a Necessidade de Adaptação Contínua
O cenário da segurança cibernética está em constante evolução, impulsionado pelo surgimento de novas ameaças e tecnologias. A inteligência artificial (IA) e a aprendizagem de máquina (ML) estão sendo cada vez mais utilizadas por atacantes para automatizar ataques e torná-los mais sofisticados. Ao mesmo tempo, a IA e o ML também estão sendo utilizados por empresas de segurança para detectar e responder a ameaças de forma mais eficaz. A segurança cibernética não é um destino, mas sim uma jornada contínua de adaptação e aprimoramento. As empresas devem estar dispostas a investir em novas tecnologias e a adotar novas práticas de segurança para se protegerem contra as ameaças emergentes. A conscientização contínua e a educação dos colaboradores também são fundamentais para garantir que todos estejam preparados para enfrentar os desafios da era digital. A blueforests.pt acompanha as tendências do mercado e oferece soluções inovadoras para proteger as empresas contra as ameaças cibernéticas do futuro.
A segurança cibernética é uma responsabilidade compartilhada entre todos os stakeholders, desde os desenvolvedores de software até os usuários finais. É fundamental que todos trabalhem juntos para criar um ambiente digital mais seguro e confiável. A colaboração entre empresas, governos e organizações de segurança é essencial para combater o cibercrime e proteger a infraestrutura crítica. Ao investir em segurança cibernética, as empresas não estão apenas protegendo seus ativos, mas também construindo a confiança de seus clientes e parceiros.

Top rated products
-
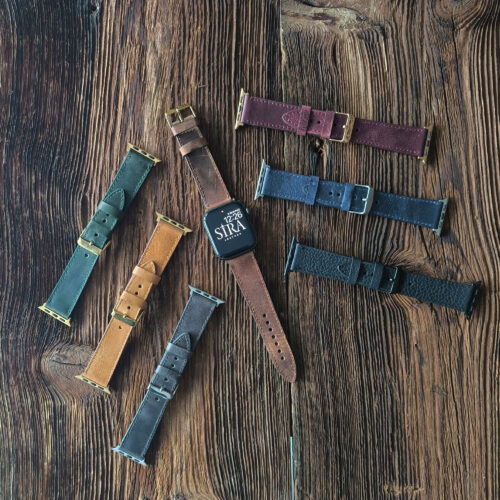 2003-L-AppleWatchStrap
Orijinal fiyat: $59.00.$46.50Şu andaki fiyat: $46.50.
-
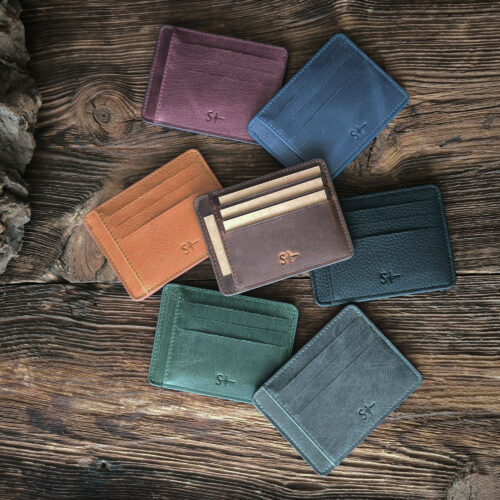 4008-L-CardHolder-ROYAL
$21.00
-
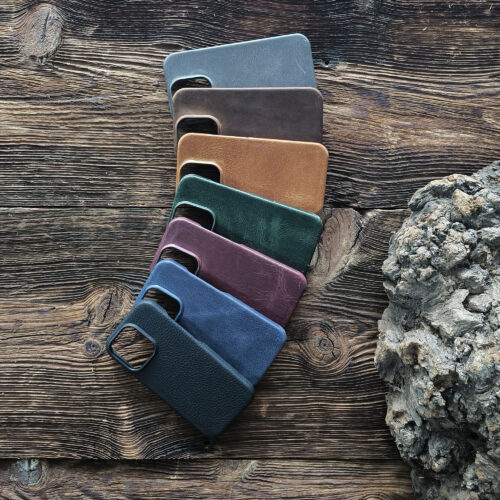 1001-L-PhoneCase-FLAT
Orijinal fiyat: $39.90.$34.90Şu andaki fiyat: $34.90.
-
 3001-L-GlassesCase1-BUTTON
$20.50
-
 4008-Z-CardHolder-CACHE-ZIPPO
$25.00