Uitgebreide kennis en noxinos.nl voor optimale online bescherming
- Uitgebreide kennis en noxinos.nl voor optimale online bescherming
- Het Belang van Penetration Testing
- Verschillende Soorten Penetration Tests
- Het Opbouwen van een Security Awareness Cultuur
- Tips voor een Effectieve Security Awareness Training
- Incident Response: Snel en Effectief Reageren op Cyberincidenten
- Stappen in een Incident Response Plan
- De Rol van Threat Intelligence
- De Toekomst van Cybersecurity en de Expertise van noxinos.nl
Uitgebreide kennis en noxinos.nl voor optimale online bescherming
In de huidige digitale wereld is online veiligheid cruciaal. Bedrijven en particulieren worden steeds vaker geconfronteerd met cyberdreigingen, data-inbreuken en andere vormen van digitale criminaliteit. Het beschermen van uw online aanwezigheid is daarom geen luxe meer, maar een noodzaak. Eén van de bedrijven die zich inzet voor optimale online bescherming is noxinos.nl, een specialist in cybersecurity oplossingen. Zij bieden een breed scala aan diensten aan, van pentesten en vulnerability assessments tot security awareness training en incident response.
De complexiteit van cybersecurity neemt voortdurend toe, en het is voor veel organisaties moeilijk om op de hoogte te blijven van de nieuwste bedreigingen en technologieën. Een proactieve benadering van cybersecurity is essentieel om potentiële risico's te identificeren en te mitigeren voordat ze daadwerkelijk schade veroorzaken. Een partner zoals noxinos.nl kan hierbij van onschatbare waarde zijn, door expertise, ervaring en innovatieve oplossingen te bieden die zijn afgestemd op de specifieke behoeften van uw organisatie. Een goede cybersecurity strategie is niet alleen een technische kwestie, maar ook een strategische beslissing die direct invloed heeft op de reputatie, continuïteit en financiële stabiliteit van uw bedrijf.
Het Belang van Penetration Testing
Penetration testing, ook wel pentesting genoemd, is een essentieel onderdeel van een effectieve cybersecurity strategie. Het simuleert een echte cyberaanval om zwakke plekken in uw systemen en applicaties te identificeren. Door te denken als een aanvaller kunnen beveiligingsspecialisten potentiële kwetsbaarheden opsporen die anders onopgemerkt zouden blijven. Deze kwetsbaarheden kunnen vervolgens worden verholpen voordat ze door kwaadwillenden kunnen worden misbruikt. Een grondige pentest omvat het testen van netwerken, webapplicaties, mobiele applicaties en draadloze netwerken. Het is belangrijk om te kiezen voor een pentest die is afgestemd op uw specifieke behoeften en de risico's die relevant zijn voor uw organisatie. Noxinos.nl biedt verschillende soorten pentesten aan, waaronder black box testing, white box testing en grey box testing.
Verschillende Soorten Penetration Tests
De keuze voor een specifieke pentest methode hangt af van de gewenste mate van realisme en de beschikbare informatie. Bij black box testing heeft de tester geen voorkennis van de systemen die worden getest. Dit simuleert een aanval van een externe aanvaller die geen toegang heeft tot interne informatie. White box testing daarentegen geeft de tester volledige toegang tot de systemen en de broncode. Dit maakt het mogelijk om diepgaand onderzoek te doen en alle potentiële kwetsbaarheden te identificeren. Grey box testing is een combinatie van beide methoden, waarbij de tester een beperkte hoeveelheid informatie heeft over de systemen. Het is belangrijk om de voor- en nadelen van elke methode af te wegen en de methode te kiezen die het beste past bij uw specifieke doelstellingen.
| Type Pentest | Voordelen | Nadelen |
|---|---|---|
| Black Box | Realistisch, simuleert externe aanval | Duurder, vereist meer tijd |
| White Box | Diepgaand, identificeert alle kwetsbaarheden | Minder realistisch, vereist interne kennis |
| Grey Box | Balans tussen realisme en diepgang | Kan minder kwetsbaarheden identificeren dan white box |
Na een pentest ontvangt u een gedetailleerd rapport met alle bevindingen, inclusief een risico-inschatting en aanbevelingen voor verbetering. Het is belangrijk om deze aanbevelingen serieus te nemen en de kwetsbaarheden zo snel mogelijk te verhelpen om uw systemen en data te beschermen.
Het Opbouwen van een Security Awareness Cultuur
Technologische beveiligingsmaatregelen zijn belangrijk, maar ze vormen slechts een deel van de oplossing. Menselijke fouten zijn vaak de oorzaak van datalekken en cyberaanvallen. Daarom is het essentieel om een security awareness cultuur te creëren binnen uw organisatie. Dit betekent dat alle medewerkers bewust moeten zijn van de risico's en weten hoe ze deze kunnen vermijden. Security awareness training kan medewerkers leren over phishing, social engineering, malware en andere veelvoorkomende cyberdreigingen. Het is belangrijk om de training regelmatig te herhalen en af te stemmen op de specifieke behoeften van uw organisatie. Een goede training omvat praktische tips en voorbeelden, en moedigt medewerkers aan om verdachte activiteiten te melden.
Tips voor een Effectieve Security Awareness Training
Een effectieve security awareness training gaat verder dan het simpelweg presenteren van informatie. Het is belangrijk om de training interactief en boeiend te maken. Gebruik bijvoorbeeld simulaties van phishing-e-mails om medewerkers te testen en te leren hoe ze verdachte e-mails kunnen herkennen. Organiseer workshops en discussiegroepen om medewerkers de mogelijkheid te geven om vragen te stellen en ervaringen uit te wisselen. Maak gebruik van visuele hulpmiddelen, zoals infographics en video's, om de boodschap te versterken. En zorg ervoor dat de training regelmatig wordt herhaald, zodat de kennis en vaardigheden van de medewerkers up-to-date blijven. Noxinos.nl kan uw organisatie helpen bij het ontwikkelen en implementeren van een effectieve security awareness training.
- Regelmatige trainingen organiseren.
- Interactieve simulaties gebruiken.
- Visuele hulpmiddelen inzetten.
- Praktische tips en voorbeelden geven.
- Medewerkers aanmoedigen om verdachte activiteiten te melden.
Het creëren van een security awareness cultuur is een continu proces dat de betrokkenheid van alle medewerkers vereist. Door te investeren in security awareness training kunt u de kans op datalekken en cyberaanvallen aanzienlijk verminderen.
Incident Response: Snel en Effectief Reageren op Cyberincidenten
Ondanks alle voorzorgsmaatregelen kan het gebeuren dat uw organisatie toch te maken krijgt met een cyberincident. In zo'n geval is het cruciaal om snel en effectief te kunnen reageren. Een incident response plan beschrijft de stappen die moeten worden genomen in geval van een incident, en helpt u om de schade te beperken en de continuïteit van uw bedrijf te waarborgen. Het plan moet duidelijk aangeven wie verantwoordelijk is voor welke taken, en welke procedures moeten worden gevolgd. Het is belangrijk om het plan regelmatig te testen en bij te werken, en ervoor te zorgen dat alle medewerkers op de hoogte zijn van hun rol en verantwoordelijkheden. Noxinos.nl biedt incident response services aan, die u kunnen helpen bij het opstellen en implementeren van een effectief incident response plan.
Stappen in een Incident Response Plan
Een typisch incident response plan omvat de volgende stappen: identificatie, containment, eradication, recovery en lessons learned. Identificatie houdt in dat u het incident detecteert en analyseert om te bepalen wat de impact is. Containment betekent dat u de verdere verspreiding van het incident probeert te voorkomen. Eradication is het verwijderen van de oorzaak van het incident. Recovery omvat het herstellen van de getroffen systemen en data. En lessons learned houdt in dat u het incident analyseert om te leren wat er mis is gegaan en hoe u toekomstige incidenten kunt voorkomen. Het is belangrijk om elke stap zorgvuldig te documenteren, zodat u later kunt terugkijken en de effectiviteit van het plan kunt evalueren.
- Identificatie van het incident.
- Containment van de schade.
- Eradicatie van de oorzaak.
- Recovery van systemen en data.
- Lessons learned en verbeteringen.
Een proactieve benadering van incident response is essentieel om de impact van een cyberincident te minimaliseren. Door een goed plan te hebben en regelmatig te oefenen, kunt u ervoor zorgen dat uw organisatie voorbereid is op het worst case scenario.
De Rol van Threat Intelligence
Het verzamelen en analyseren van threat intelligence is een cruciale stap in het proactief beschermen van uw organisatie tegen cyberdreigingen. Threat intelligence omvat informatie over potentiële aanvallers, hun tactieken, technieken en procedures (TTP's), en de kwetsbaarheden die ze proberen te exploiteren. Door threat intelligence te integreren in uw security strategie kunt u anticiperen op toekomstige aanvallen en uw verdediging hierop aanpassen. Er zijn verschillende bronnen van threat intelligence beschikbaar, waaronder open source informatie, commerciële threat intelligence feeds en rapporten van beveiligingsonderzoekers. Het is belangrijk om de juiste bronnen te kiezen en de informatie te filteren en te analyseren om de relevantie voor uw organisatie te bepalen.
De Toekomst van Cybersecurity en de Expertise van noxinos.nl
De cyberdreigingen evolueren voortdurend, en de uitdagingen voor organisaties om hun online veiligheid te waarborgen worden steeds groter. Nieuwe technologieën, zoals kunstmatige intelligentie en machine learning, worden zowel door aanvallers als verdedigers gebruikt. De opkomst van IoT-apparaten en cloud computing creëert nieuwe kwetsbaarheden die moeten worden aangepakt. Om in deze dynamische omgeving te kunnen opereren, is het essentieel om te investeren in continue innovatie en expertise. noxinos.nl speelt een belangrijke rol in deze ontwikkeling, door voortdurend te investeren in de nieuwste technologieën en expertise en door haar klanten te voorzien van cutting-edge cybersecurity oplossingen. Zij bieden niet alleen technische oplossingen, maar ook strategisch advies en begeleiding om u te helpen uw online veiligheid te verbeteren en te beschermen tegen de nieuwste dreigingen. Een lange termijn partnership met een specialist zoals noxinos.nl kan de basis leggen voor een robuuste en effectieve cybersecurity strategie.
De focus op preventie, detectie en response blijft cruciaal, maar de nadruk verschuift steeds meer naar het bouwen van veerkrachtige systemen die bestand zijn tegen aanvallen. Dit omvat het implementeren van zero trust architecturen, het automatiseren van beveiligingsprocessen en het trainen van medewerkers om proactief risico's te identificeren en te mitigeren. Door een holistische benadering van cybersecurity te hanteren en te investeren in continue verbetering, kunt u ervoor zorgen dat uw organisatie voorbereid is op de uitdagingen van de toekomst.

Top rated products
-
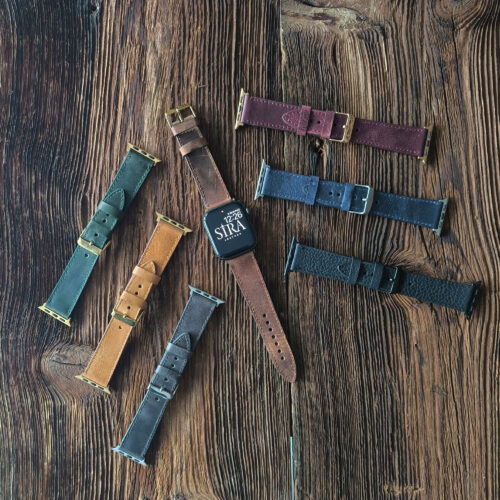 2003-L-AppleWatchStrap
Orijinal fiyat: $59.00.$46.50Şu andaki fiyat: $46.50.
-
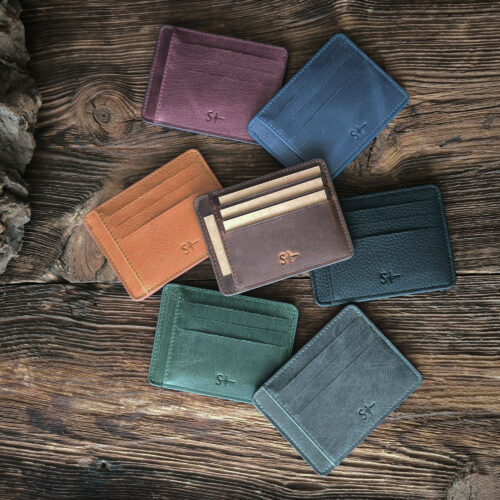 4008-L-CardHolder-ROYAL
$21.00
-
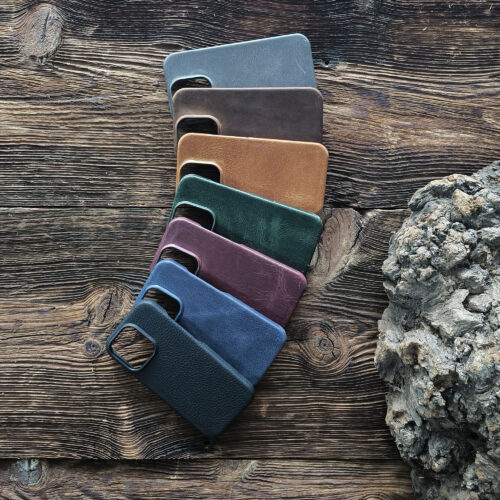 1001-L-PhoneCase-FLAT
Orijinal fiyat: $39.90.$34.90Şu andaki fiyat: $34.90.
-
 3001-L-GlassesCase1-BUTTON
$20.50
-
 4008-Z-CardHolder-CACHE-ZIPPO
$25.00